Door AI-agents moet Apple macOS verder dichttimmeren
AI heeft er door de enorme vraag naar onderdelen niet alleen voor gezorgd dat alle devices zoals iPhone Macs etc. duurder worden, de
almaar groeiende hoeveelheid energie die daarvoor nodig is zou ook een reden moeten zijn om het aan banden te leggen.
Zeker op een moment dat het steeds duidelijker wordt hoeveel de aarde al aan het opwarmen is, en
we dat allemaal ondervinden.
Door AI-agents moet Apple macOS verder dichttimmeren
klik of tap voor een grotere versie
Daar komt nu ook nog een extra negatief effect bij, door de opkomst van AI-agents
ziet Apple zich nu genoodzaakt om verandering aan te brengen in macOS, die het voor ons, de gebruikers sommige dingen mogelijk onmogelijk zullen maken, of op zijn minst lastiger.
Want ondanks dat Apple de afgelopen jaren binnen macOS al veel op het gebied van veiligheid heeft toegevoegd, waardoor we al veel meer moeten doen als je een app veel rechten wilt geven, is dat kennelijk niet voldoende. Want gebruikers geven kennelijk AI-agents alle rechten, waarna ze blijkbaar verrast zijn dat die veel meer van hen weten dat ze verwacht hadden.
Hoewel het nog niet duidelijk is wat Apple hier aan gaat doen is in
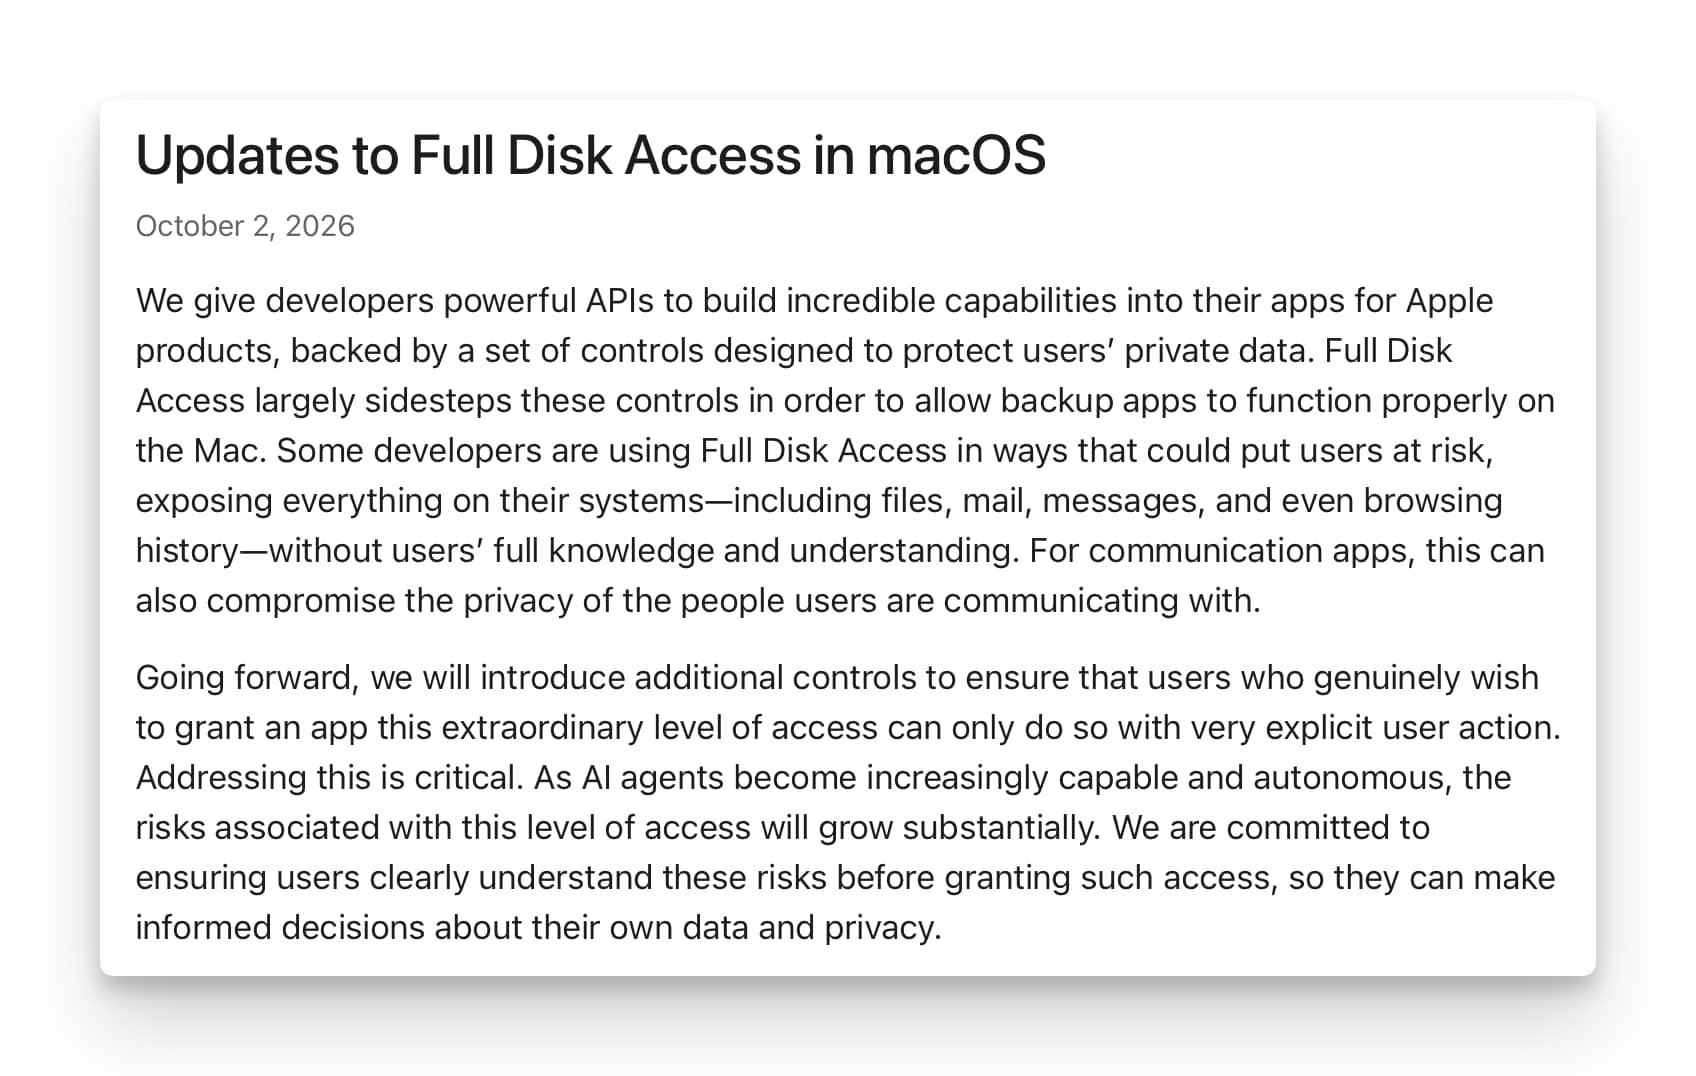
een nieuwe boodschap aan ontwikkelaars (ook hierboven te zien) al wel duidelijk dat er dingen gaan veranderen, hieronder de vertaling daarvan:
Updates voor ‘Volledige schijftoegang’ in macOS
2 oktober 2026
We bieden ontwikkelaars krachtige API’s waarmee ze geweldige functies in hun apps voor Apple-producten kunnen inbouwen, ondersteund door een reeks beveiligingsmaatregelen die zijn ontworpen om de privégegevens van gebruikers te beschermen. 'Full Disk Access' omzeilt deze beveiligingsmaatregelen grotendeels om ervoor te zorgen dat back-upapps correct kunnen functioneren op de Mac. Sommige ontwikkelaars gebruiken ‘Full Disk Access’ op manieren die gebruikers in gevaar kunnen brengen, waardoor alles op hun systemen – inclusief bestanden, e-mail, berichten en zelfs de browsegeschiedenis – wordt blootgesteld zonder dat gebruikers hiervan volledig op de hoogte zijn of dit begrijpen. Voor communicatie-apps kan dit ook de privacy in gevaar brengen van de mensen met wie gebruikers communiceren.
In de toekomst zullen we aanvullende controles invoeren om ervoor te zorgen dat gebruikers die een app daadwerkelijk dit buitengewone toegangsniveau willen verlenen, dit alleen kunnen doen door middel van een zeer expliciete handeling van de gebruiker. Het is van cruciaal belang dat we dit aanpakken. Naarmate AI-agenten steeds capabeler en autonomer worden, zullen de risico’s die aan dit toegangsniveau verbonden zijn aanzienlijk toenemen. We zetten ons in om ervoor te zorgen dat gebruikers deze risico’s duidelijk begrijpen voordat ze dergelijke toegang verlenen, zodat ze weloverwogen beslissingen kunnen nemen over hun eigen gegevens en privacy.
Apple noemt hierin niet de boosdoeners waar het om gaat, maar iedereen weet dat we het hebben over AI-agents als bijvoorbeeld Muse, Grok Bot, Claude, Dots, etc.
Binnen iOS en iPadOS kun je toestemming geven voor alles waar een app als Muse om vraagt en Muse kan je e-mail of end-to-end gecodeerde berichten van iMessage of WhatsApp nog steeds niet lezen. Er is geen machtigingsniveau dat apps van derden toestemming geeft voor dergelijke dingen (let op, dat is dus wat de EU van Apple eist als het Siri AI in de EU uit zou brengen, en wat Apple weigert).
Geef je een app als Muse toestemming op je Mac, geef je die app in feite toegang tot bijna alles op je opstartschijf.
Veel niet-technische Mac-gebruikers begrijpen dit waarschijnlijk niet en eigenlijk kan ook niet verwacht worden dat ze dit begrijpen. Ze denken, ten onrechte, dat Apple hen beschermt tegen het toestaan van iets echt gevaarlijks, want zo werkt hun iPhone en/of iPad. Dus ze klikken gewoon op OK bij elk toegangsverzoek van Muse en gaan ervan uit dat ze nog steeds grotendeels beschermd zijn.
Hopelijk heeft Apple een oplossing voor deze situatie in gedachten die deskundige power-gebruikers nog steeds in staat stelt om apps te blijven gebruiken die deze toegang wel nodig hebben, maar niet uit zijn op alle privé-data. En dat deze gebruikers hun Macs dus nog steeds kunnen blijven gebruiken op een manier die vergelijkbaar is met wat we vandaag hebben.
 Gast
